Satu ruang kerja untuk ISO 27001, ISO 27701, UU PDP, dan SOC 2.
Whitesec One adalah dashboard GRC yang kami pakai bersama klien. Risiko, kontrol, insiden, audit internal, dan bukti pendukungnya tersimpan di satu tempat, bukan tersebar di spreadsheet dan email.
Tangkapan layar dashboard sungguhan dengan data contoh.
- Kerangka
- ISO 27001:2022, ISO 27701:2025 dengan UU PDP, SOC 2 Type II
- Dikembangkan oleh
- Whitesec ID (PT Topi Putih Siberindo)
- Antarmuka
- Bahasa Inggris, istilah regulasi Indonesia tetap resmi
- Dapat dibuka di
- Peramban desktop dan ponsel
Ruang kerja yang disusun seperti standarnya ditulis.
Setiap kerangka mendapat ruang kerjanya sendiri. Di bawahnya, organisasi Anda memegang satu set catatan: sebuah risiko dicatat sekali, dimiliki seseorang, dinilai, ditangani, dan disetujui, lalu muncul di mana pun kerangka lain membutuhkannya.
- 01
Bukti siap diaudit
Auditor, regulator, atau pelanggan meminta bukti. Register dapat diekspor ke CSV, Excel, dan PDF dari data yang sama dengan yang dibaca dashboard, sehingga yang Anda serahkan adalah program yang benar-benar berjalan.
- 02
Satu set catatan untuk beberapa kerangka
SOC 2 membaca register risiko, pemasok, insiden, dan kebijakan milik Anda sendiri, sama seperti ruang kerja ISO 27001. Menambah kerangka tidak berarti mengisi ulang yang sudah ada.
- 03
Konsultan bekerja di catatan Anda
Konsultan Whitesec ID mendampingi program langsung di dalam ruang kerja Anda, bukan lewat salinan yang dikirim via email, sehingga yang dilihat auditor adalah yang benar-benar Anda simpan.
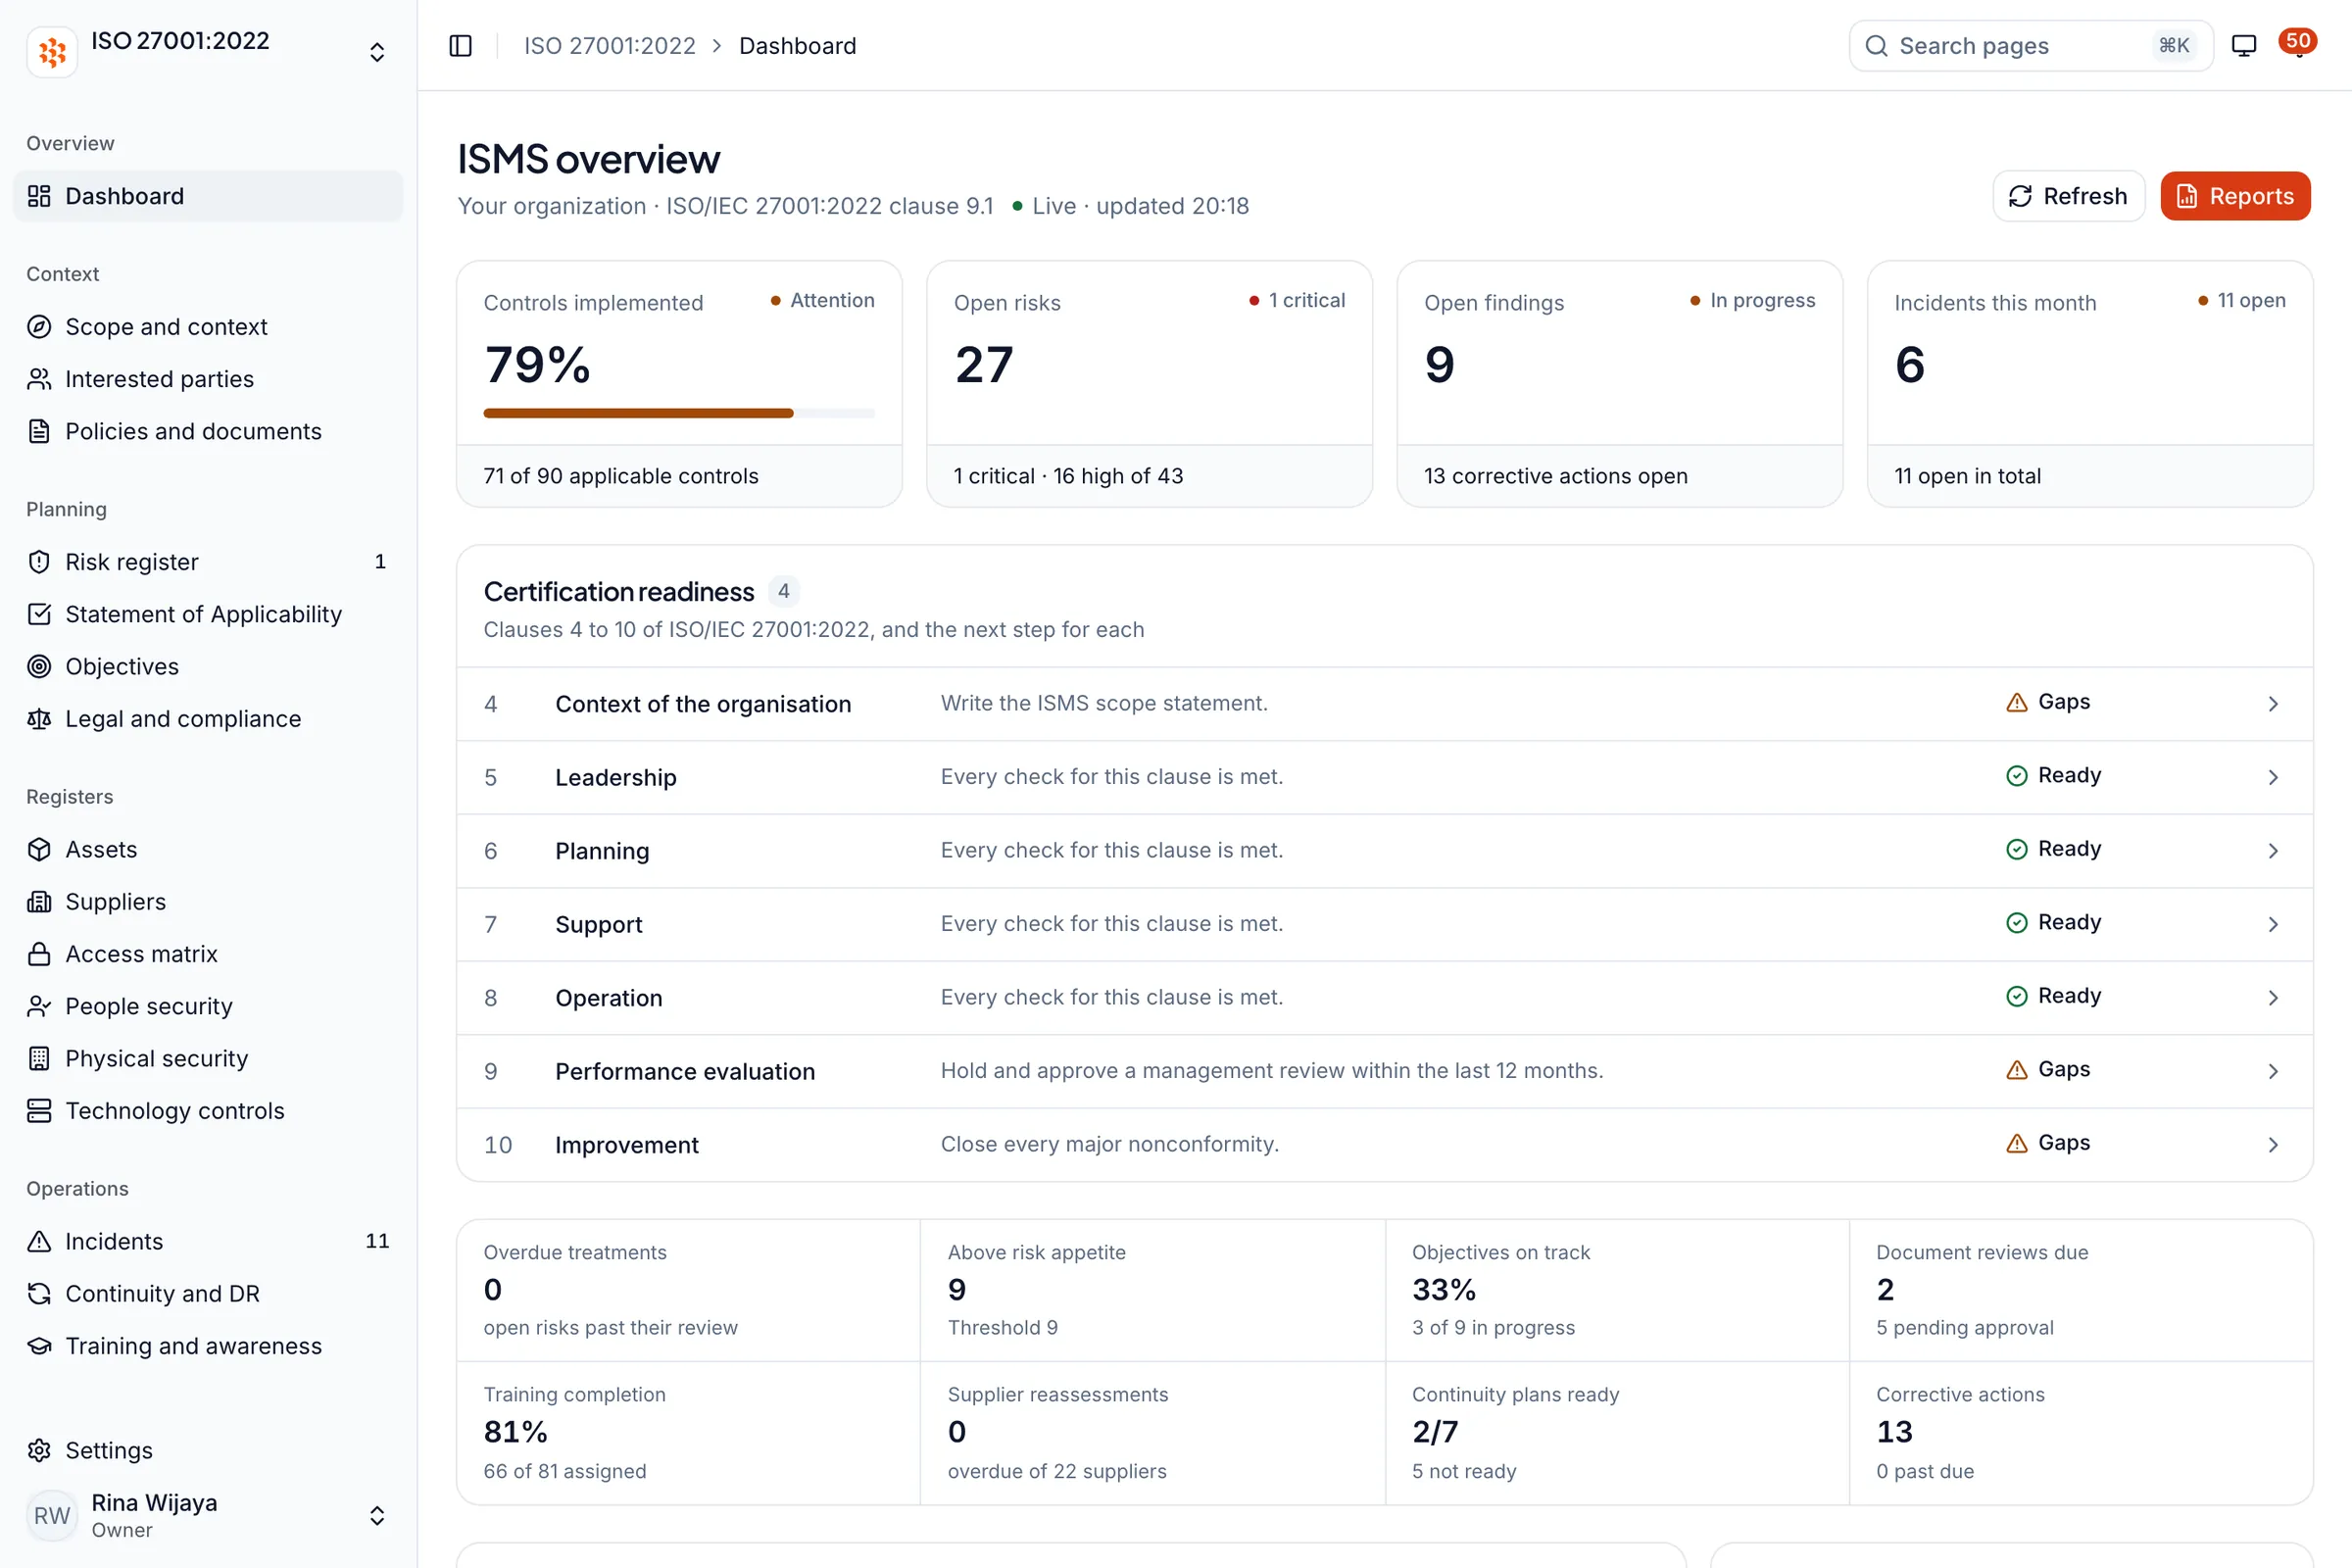
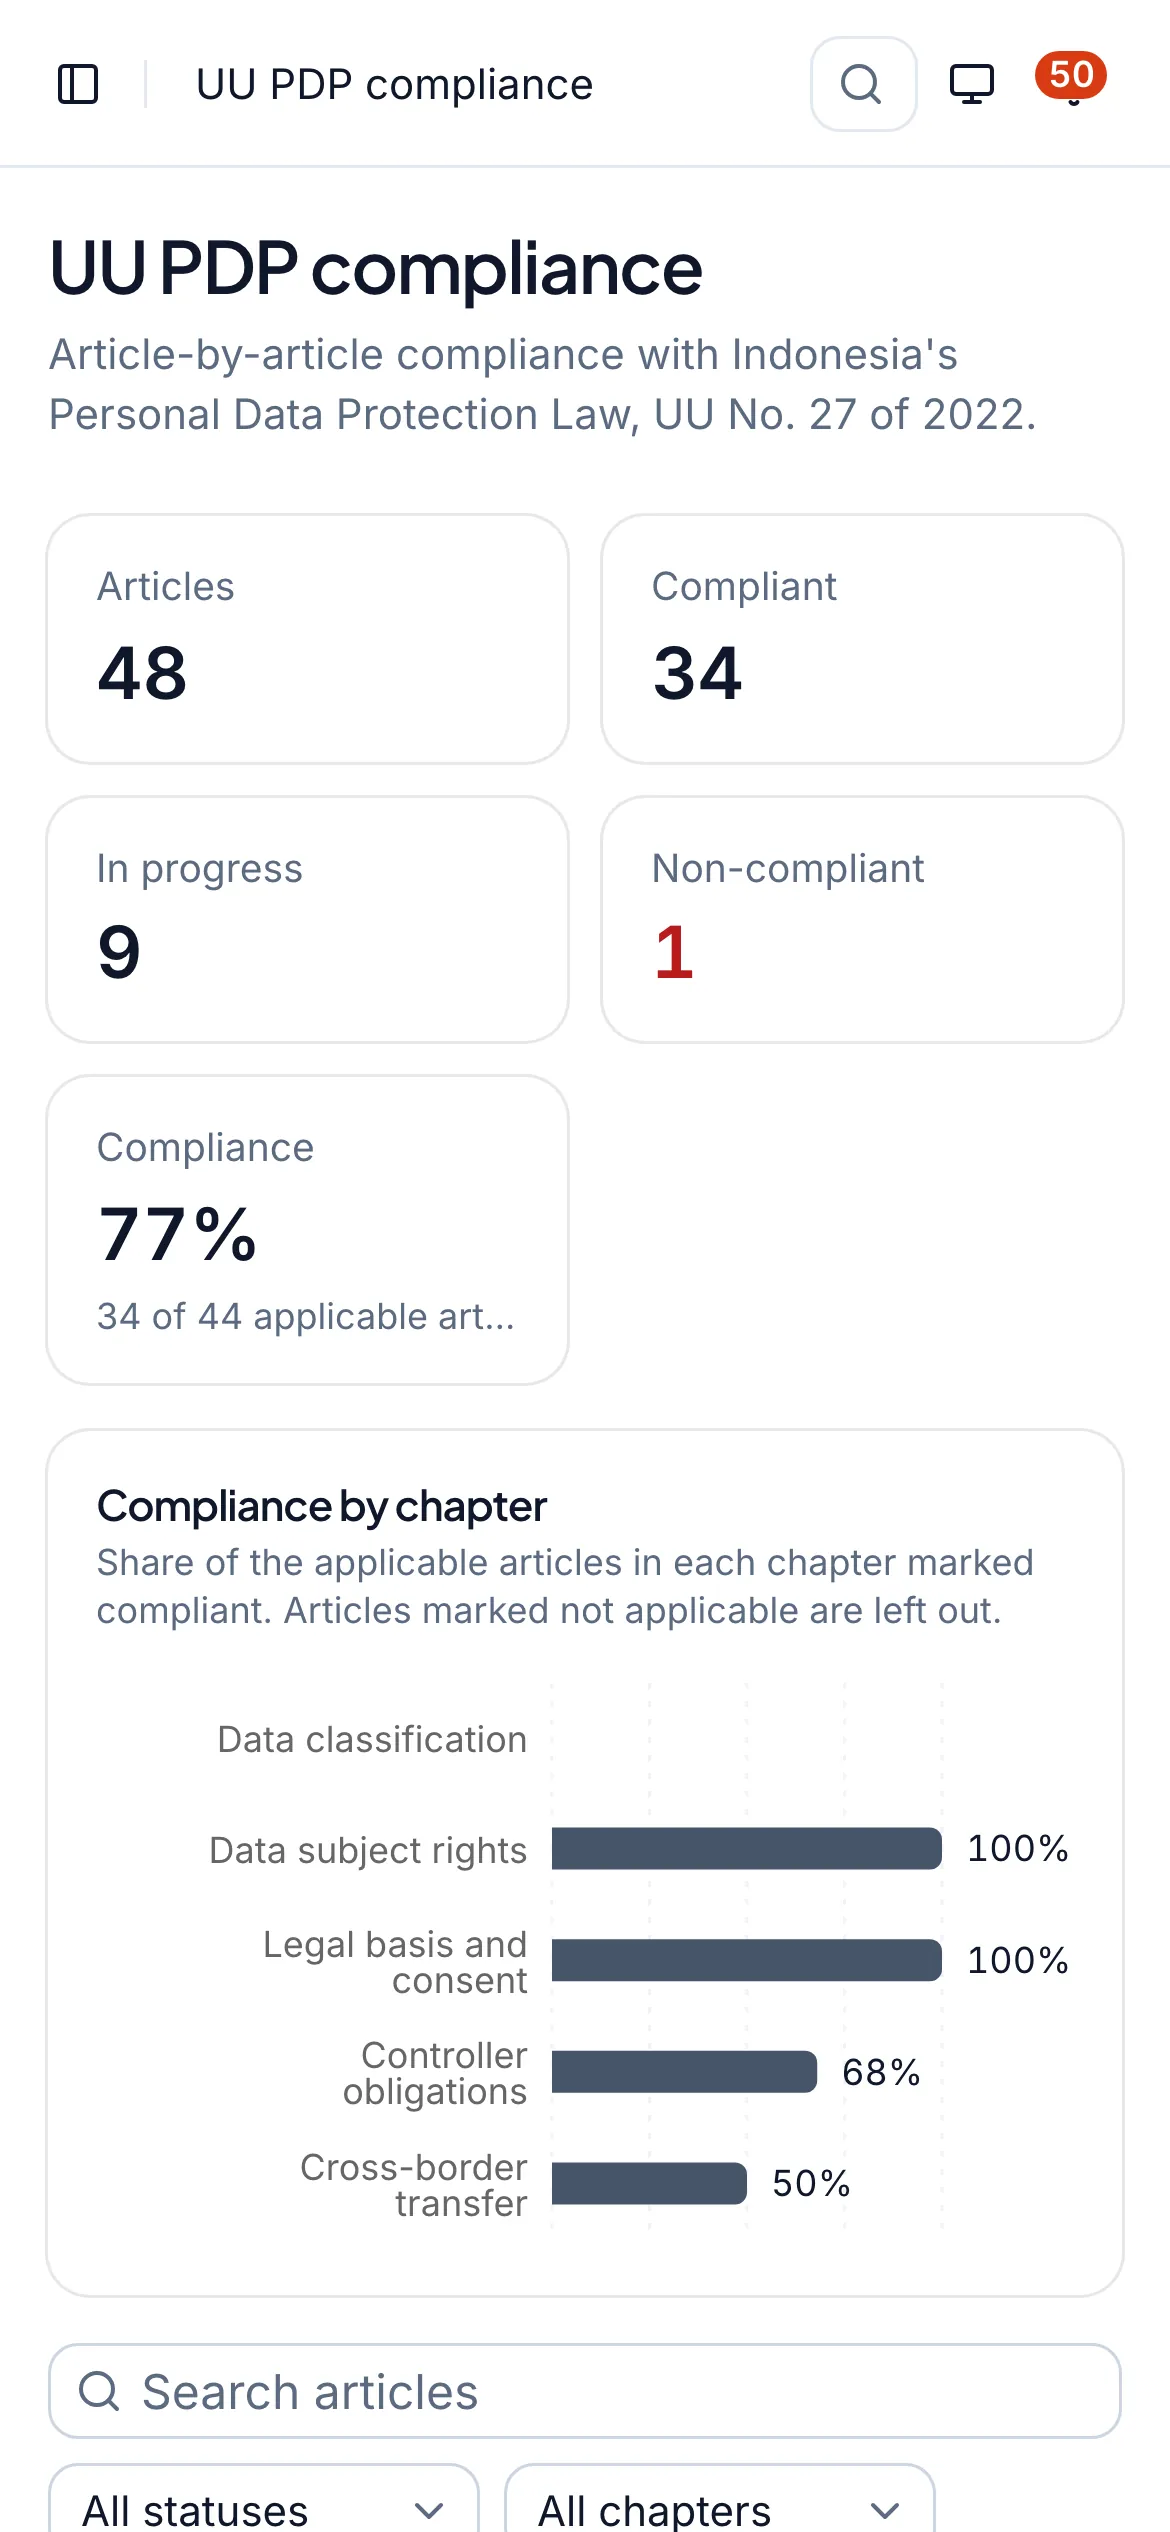
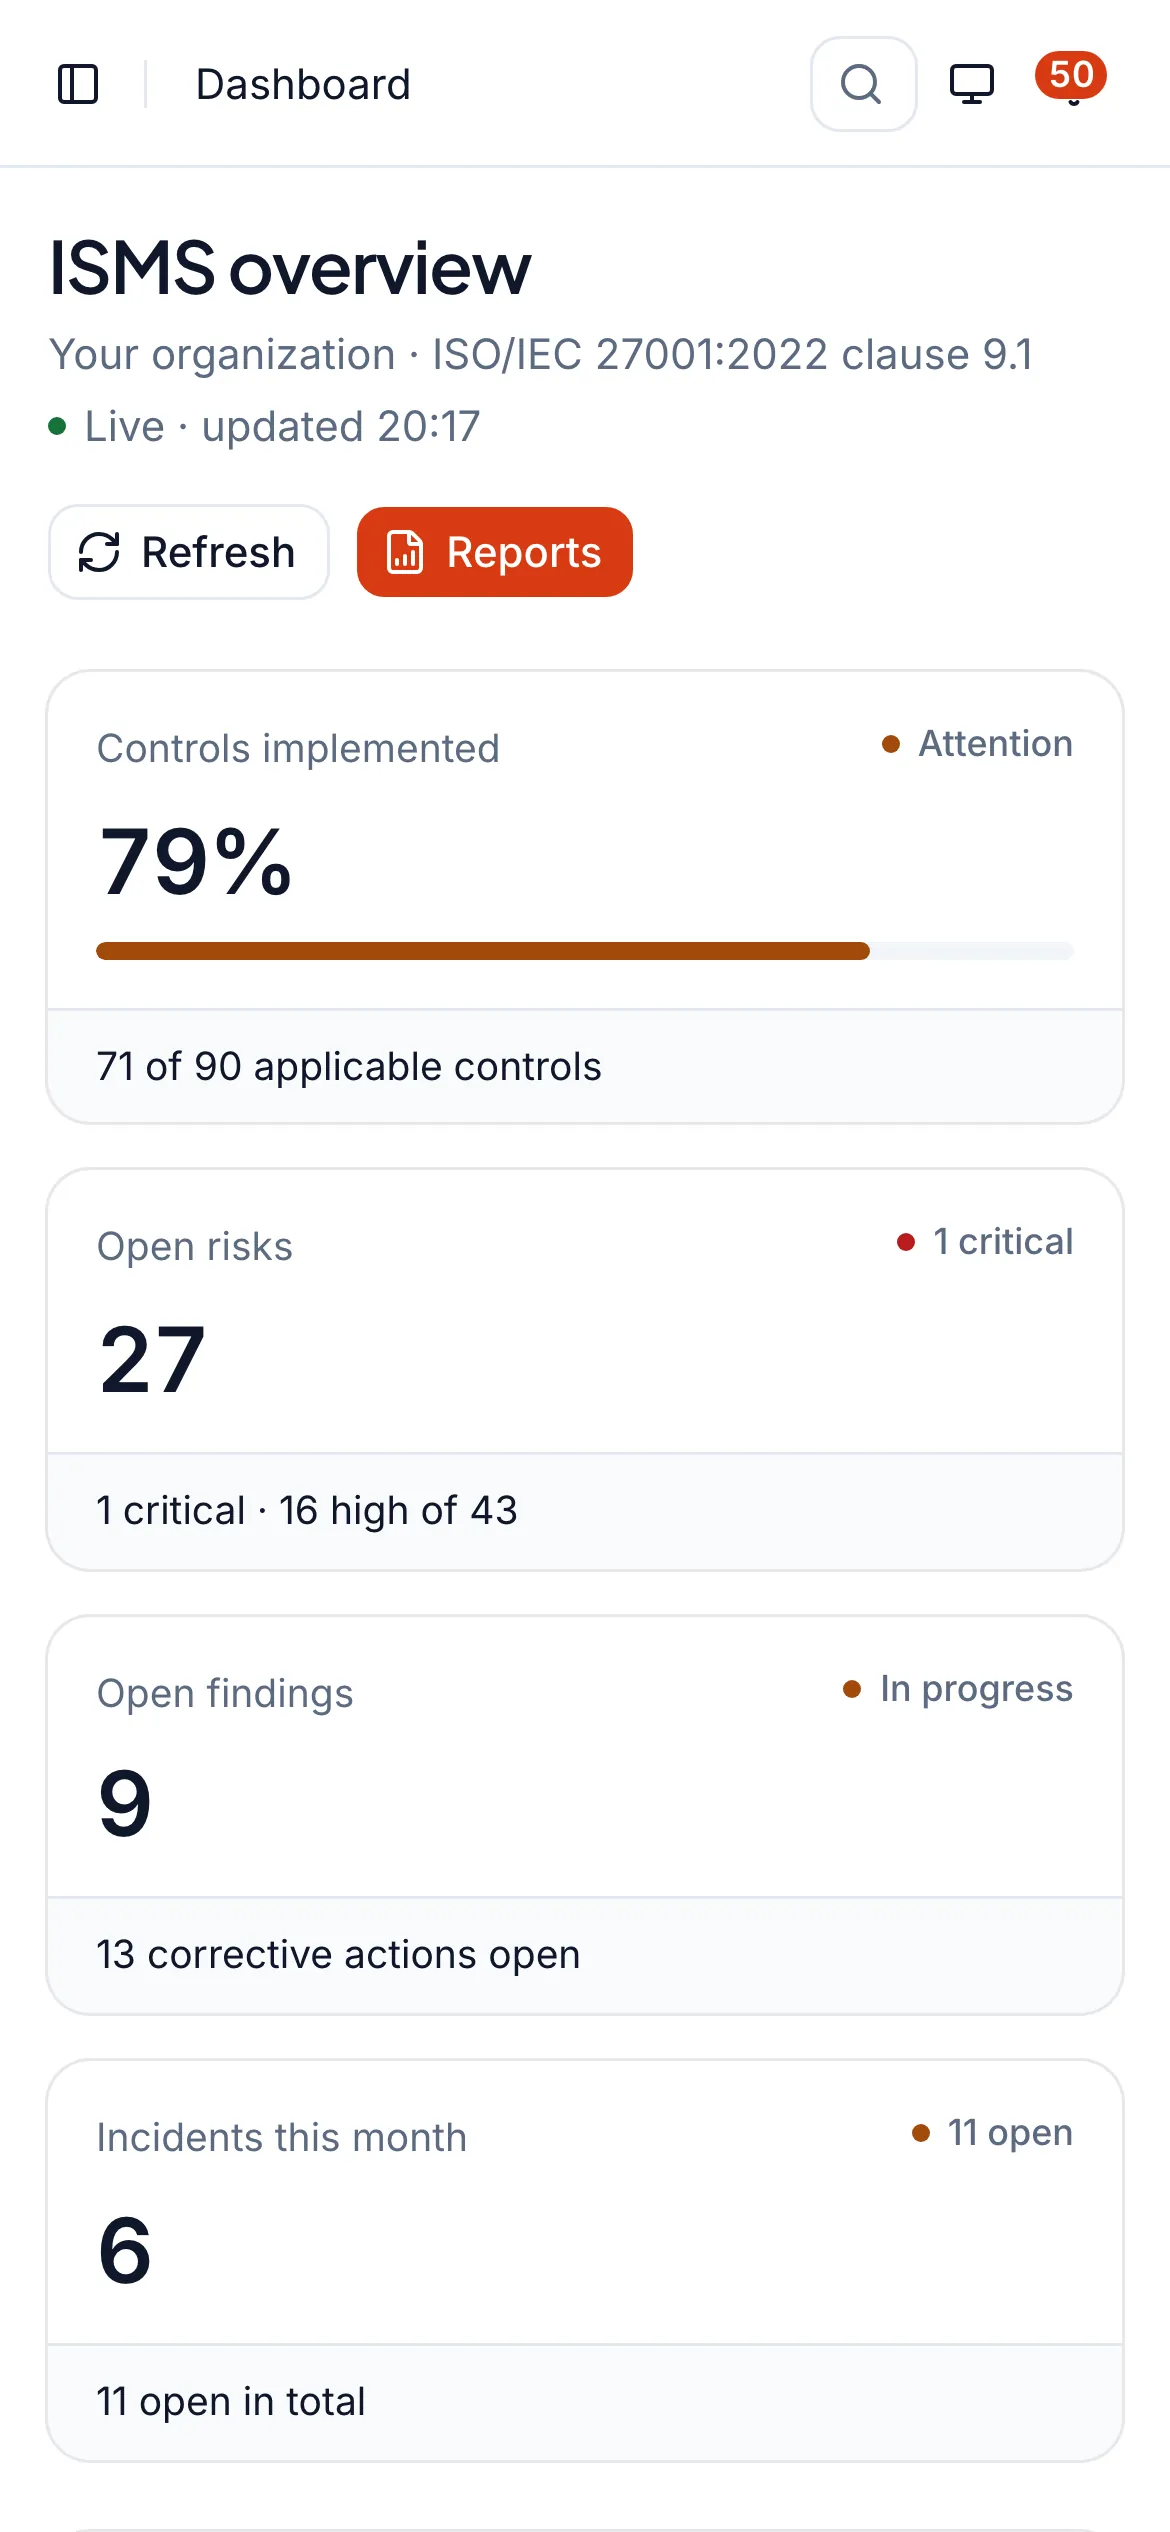
Dashboard sungguhan, di desktop dan di ponsel.
Ini tangkapan layar dari aplikasinya, bukan ilustrasi. Halaman yang sama menyesuaikan diri di ponsel, sehingga konsultan atau auditor dapat memeriksa register dari mana saja.
Kesiapan sertifikasi klausul 4 sampai 10, lengkap dengan langkah berikutnya.
Tangkapan layar dashboard sungguhan dengan data contoh.
Standar dan regulasi yang paling sering ditanyakan di Indonesia.
Ambil kerangka yang Anda perlukan. Semuanya membaca register yang sama, sehingga bukti cukup dicatat sekali.
ISO/IEC 27001:2022
Klausul 4 sampai 10 · 93 kontrol Annex A
Register, tinjauan, dan persetujuan yang dikelola sebuah SMKI: register risiko dengan toleransi risiko dan persetujuan pemilik, Statement of Applicability berversi, audit internal, tinjauan manajemen, dan tindakan korektif.
ISO/IEC 27701:2025 dan UU PDP
78 kontrol Annex A · register 48 pasal UU PDP
Manajemen privasi di atas register yang sama dengan SMKI Anda, ditambah catatan yang diminta UU No. 27 Tahun 2022: catatan pemrosesan, DPIA, permintaan subjek data dengan tenggat resmi, dan notifikasi pelanggaran dalam jam.
SOC 2 Type II
61 kriteria · Type I dan Type II
Perikatan Type II dari lingkup sampai bridge letter: deskripsi sistem sesuai urutan DC 200, matriks kontrol dengan cakupan kriteria, sampel yang direncanakan dari frekuensi kontrol, pengecualian beserta tanggapan manajemen, permintaan PBC, dan bridge letter. Laporan dan opininya berasal dari auditor layanan independen Anda.
Essential Eight, model kematangan ASD untuk organisasi Australia, juga tersedia di ruang kerja Whitesec One.
Alur kerja yang meninggalkan jejak yang dapat diuji auditor.
Aturan di bawah ini ditegakkan oleh aplikasinya, sehingga catatan tetap kuat ketika auditor mengambil sampel.
Register risiko dengan toleransi risiko
Skala kemungkinan dan dampak 5x5, ambang toleransi, dan opsi penanganan. Risiko tidak dapat ditutup selama skor residualnya masih di atas toleransi, dan pemilik risiko menyetujui rencana penanganannya.
Statement of Applicability yang jujur
Seluruh 93 kontrol Annex A dengan keberlakuan, pemilik, dan tanggal tinjauan. Pengecualian membutuhkan justifikasi yang nyata, dan setiap versi yang disetujui disimpan sebagai salinan beku.
Persetujuan oleh orang kedua
Kriteria risiko, setiap versi Statement of Applicability, kebijakan, dan rencana kontinuitas disetujui orang selain penyusunnya. Bukti hanya diterima oleh orang selain yang mengumpulkannya.
Temuan menjadi tindakan korektif
Temuan audit dicatat sebagai ketidaksesuaian dan menjadi tindakan korektif dengan pemilik, tenggat, dan bukti yang menutupnya.
Pengingat sebelum tenggat terlewat
Apa pun yang jatuh tempo dalam 30 hari atau sudah terlambat muncul sebagai notifikasi di aplikasi, dari tanggal penanganan sampai tenggat privasi.
Ekspor untuk auditor
Register diekspor ke CSV, Excel, dan PDF dari data yang sama dengan yang dibaca dashboard.
- app.whitesec.one/iso27001/reports
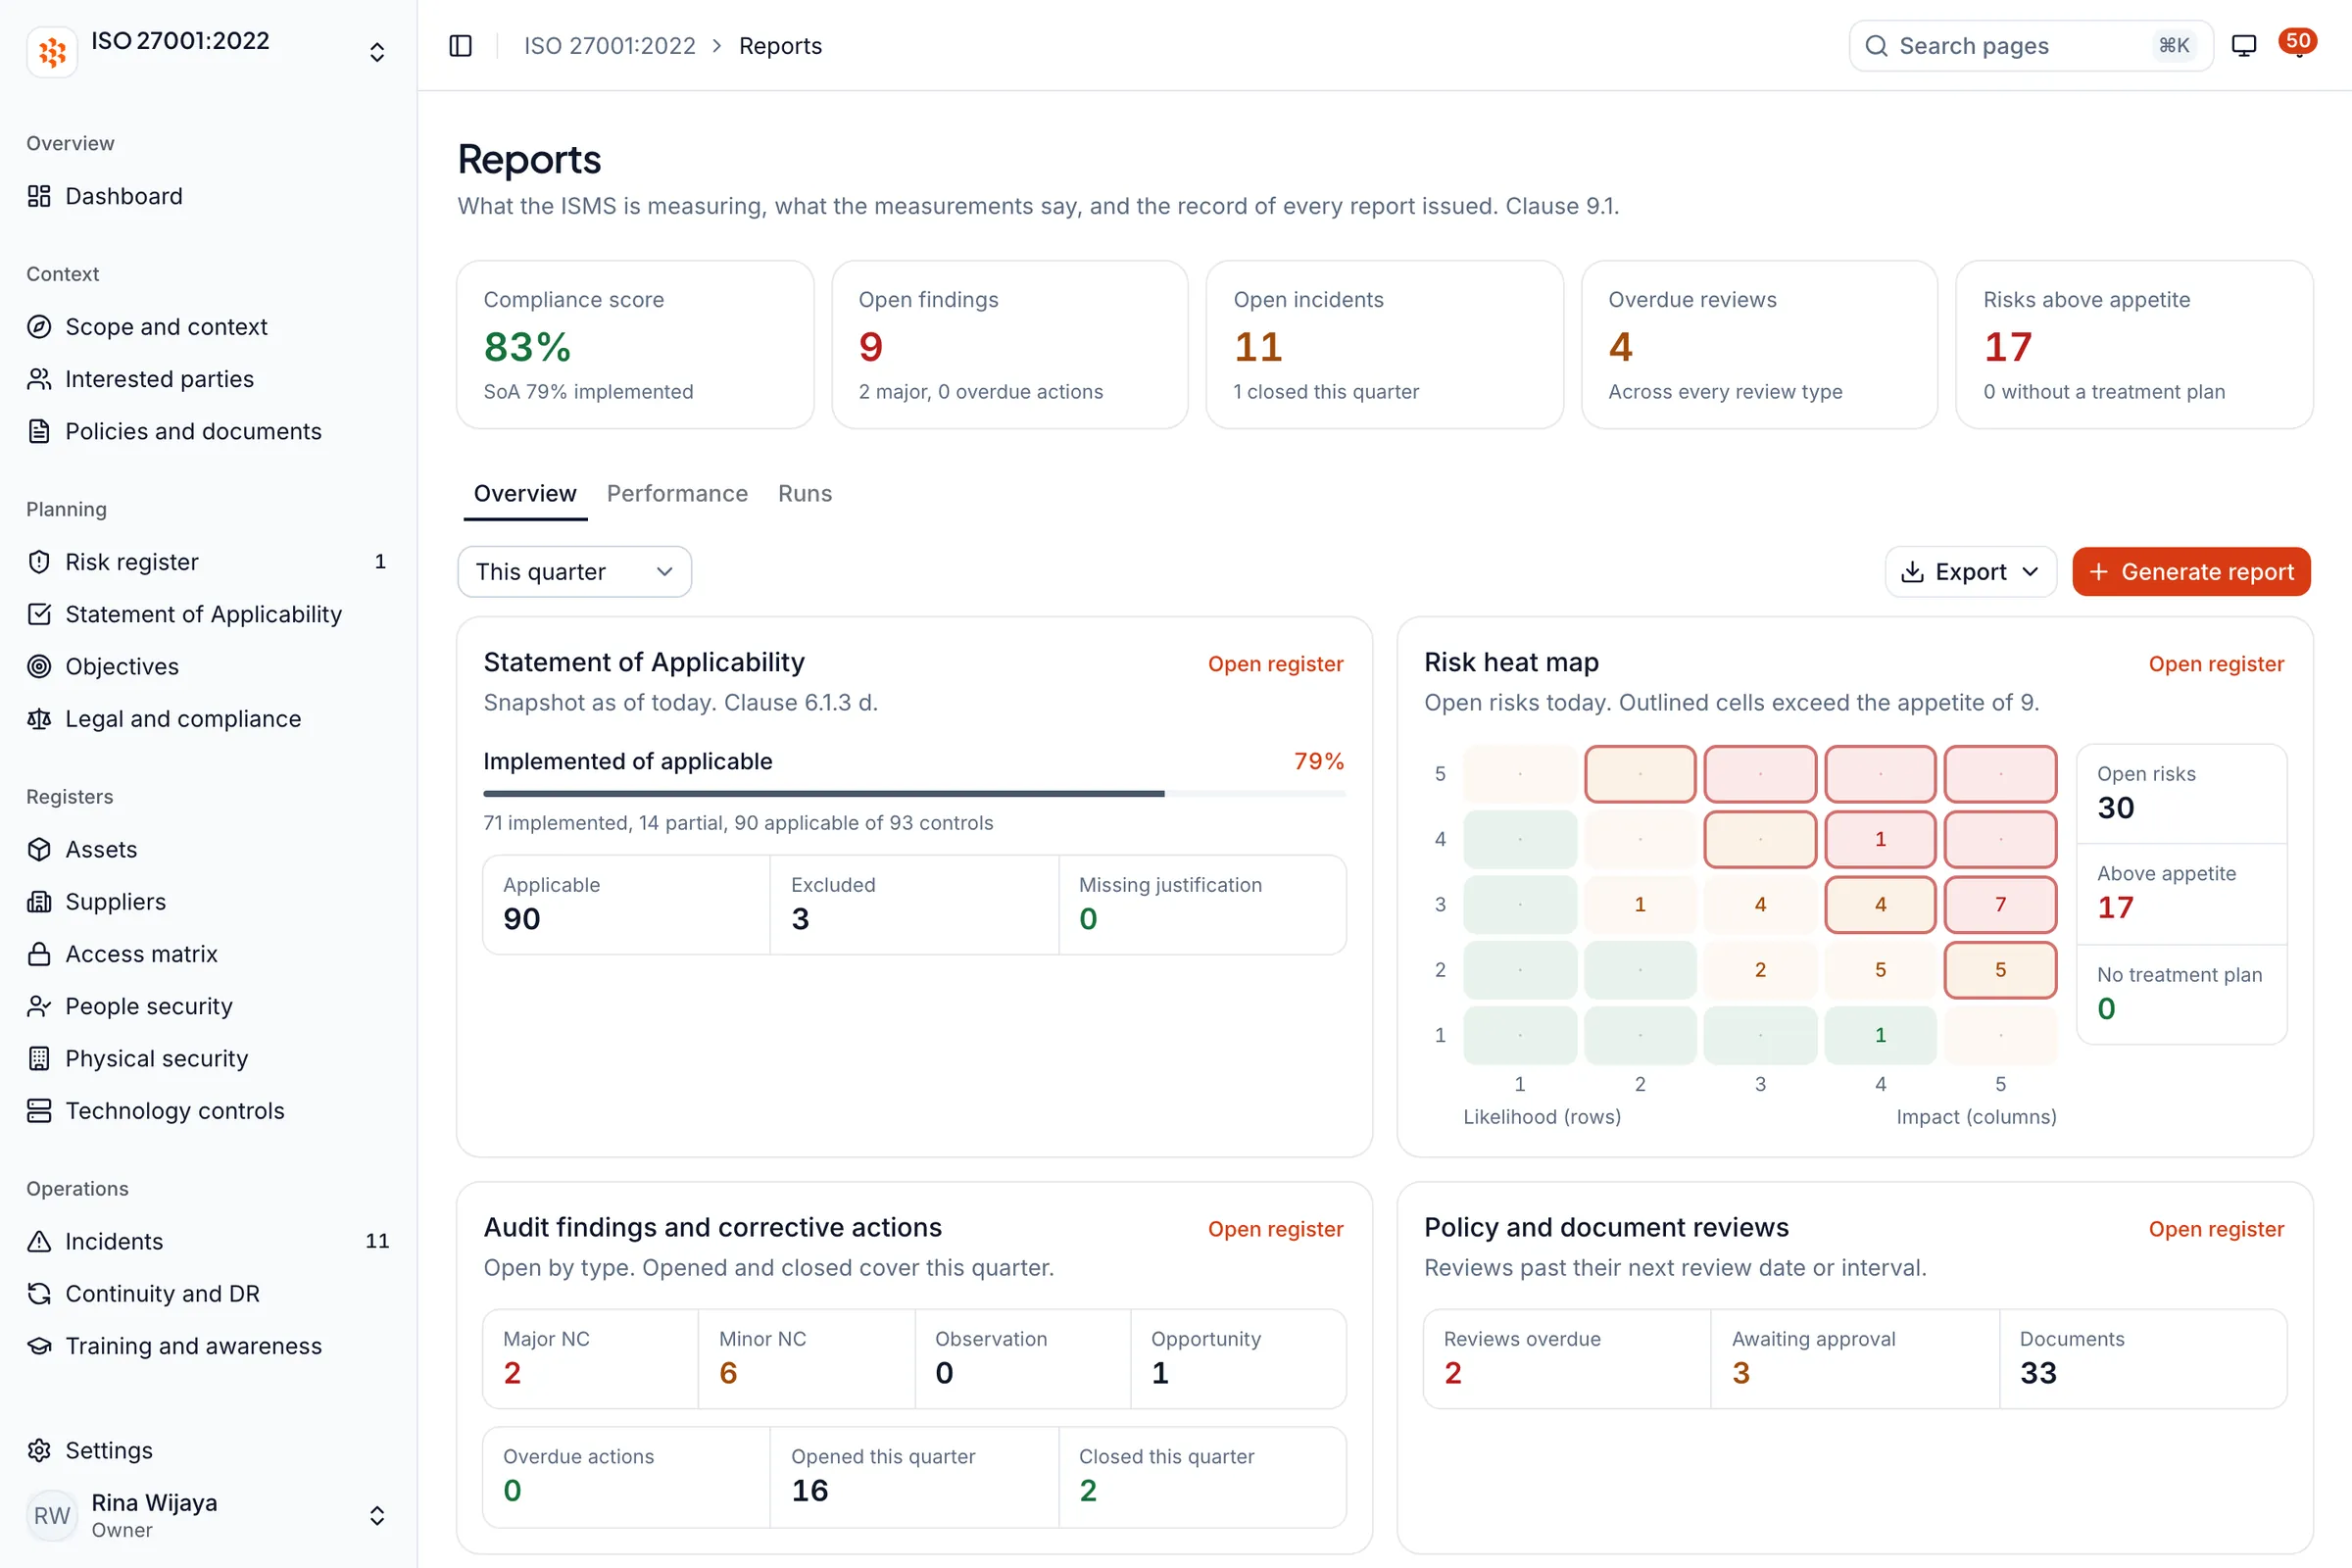
Laporan dan peta panas risiko
Skor kepatuhan, peta panas risiko, dan status temuan audit dalam satu tampilan.
- app.whitesec.one/iso27001/soa
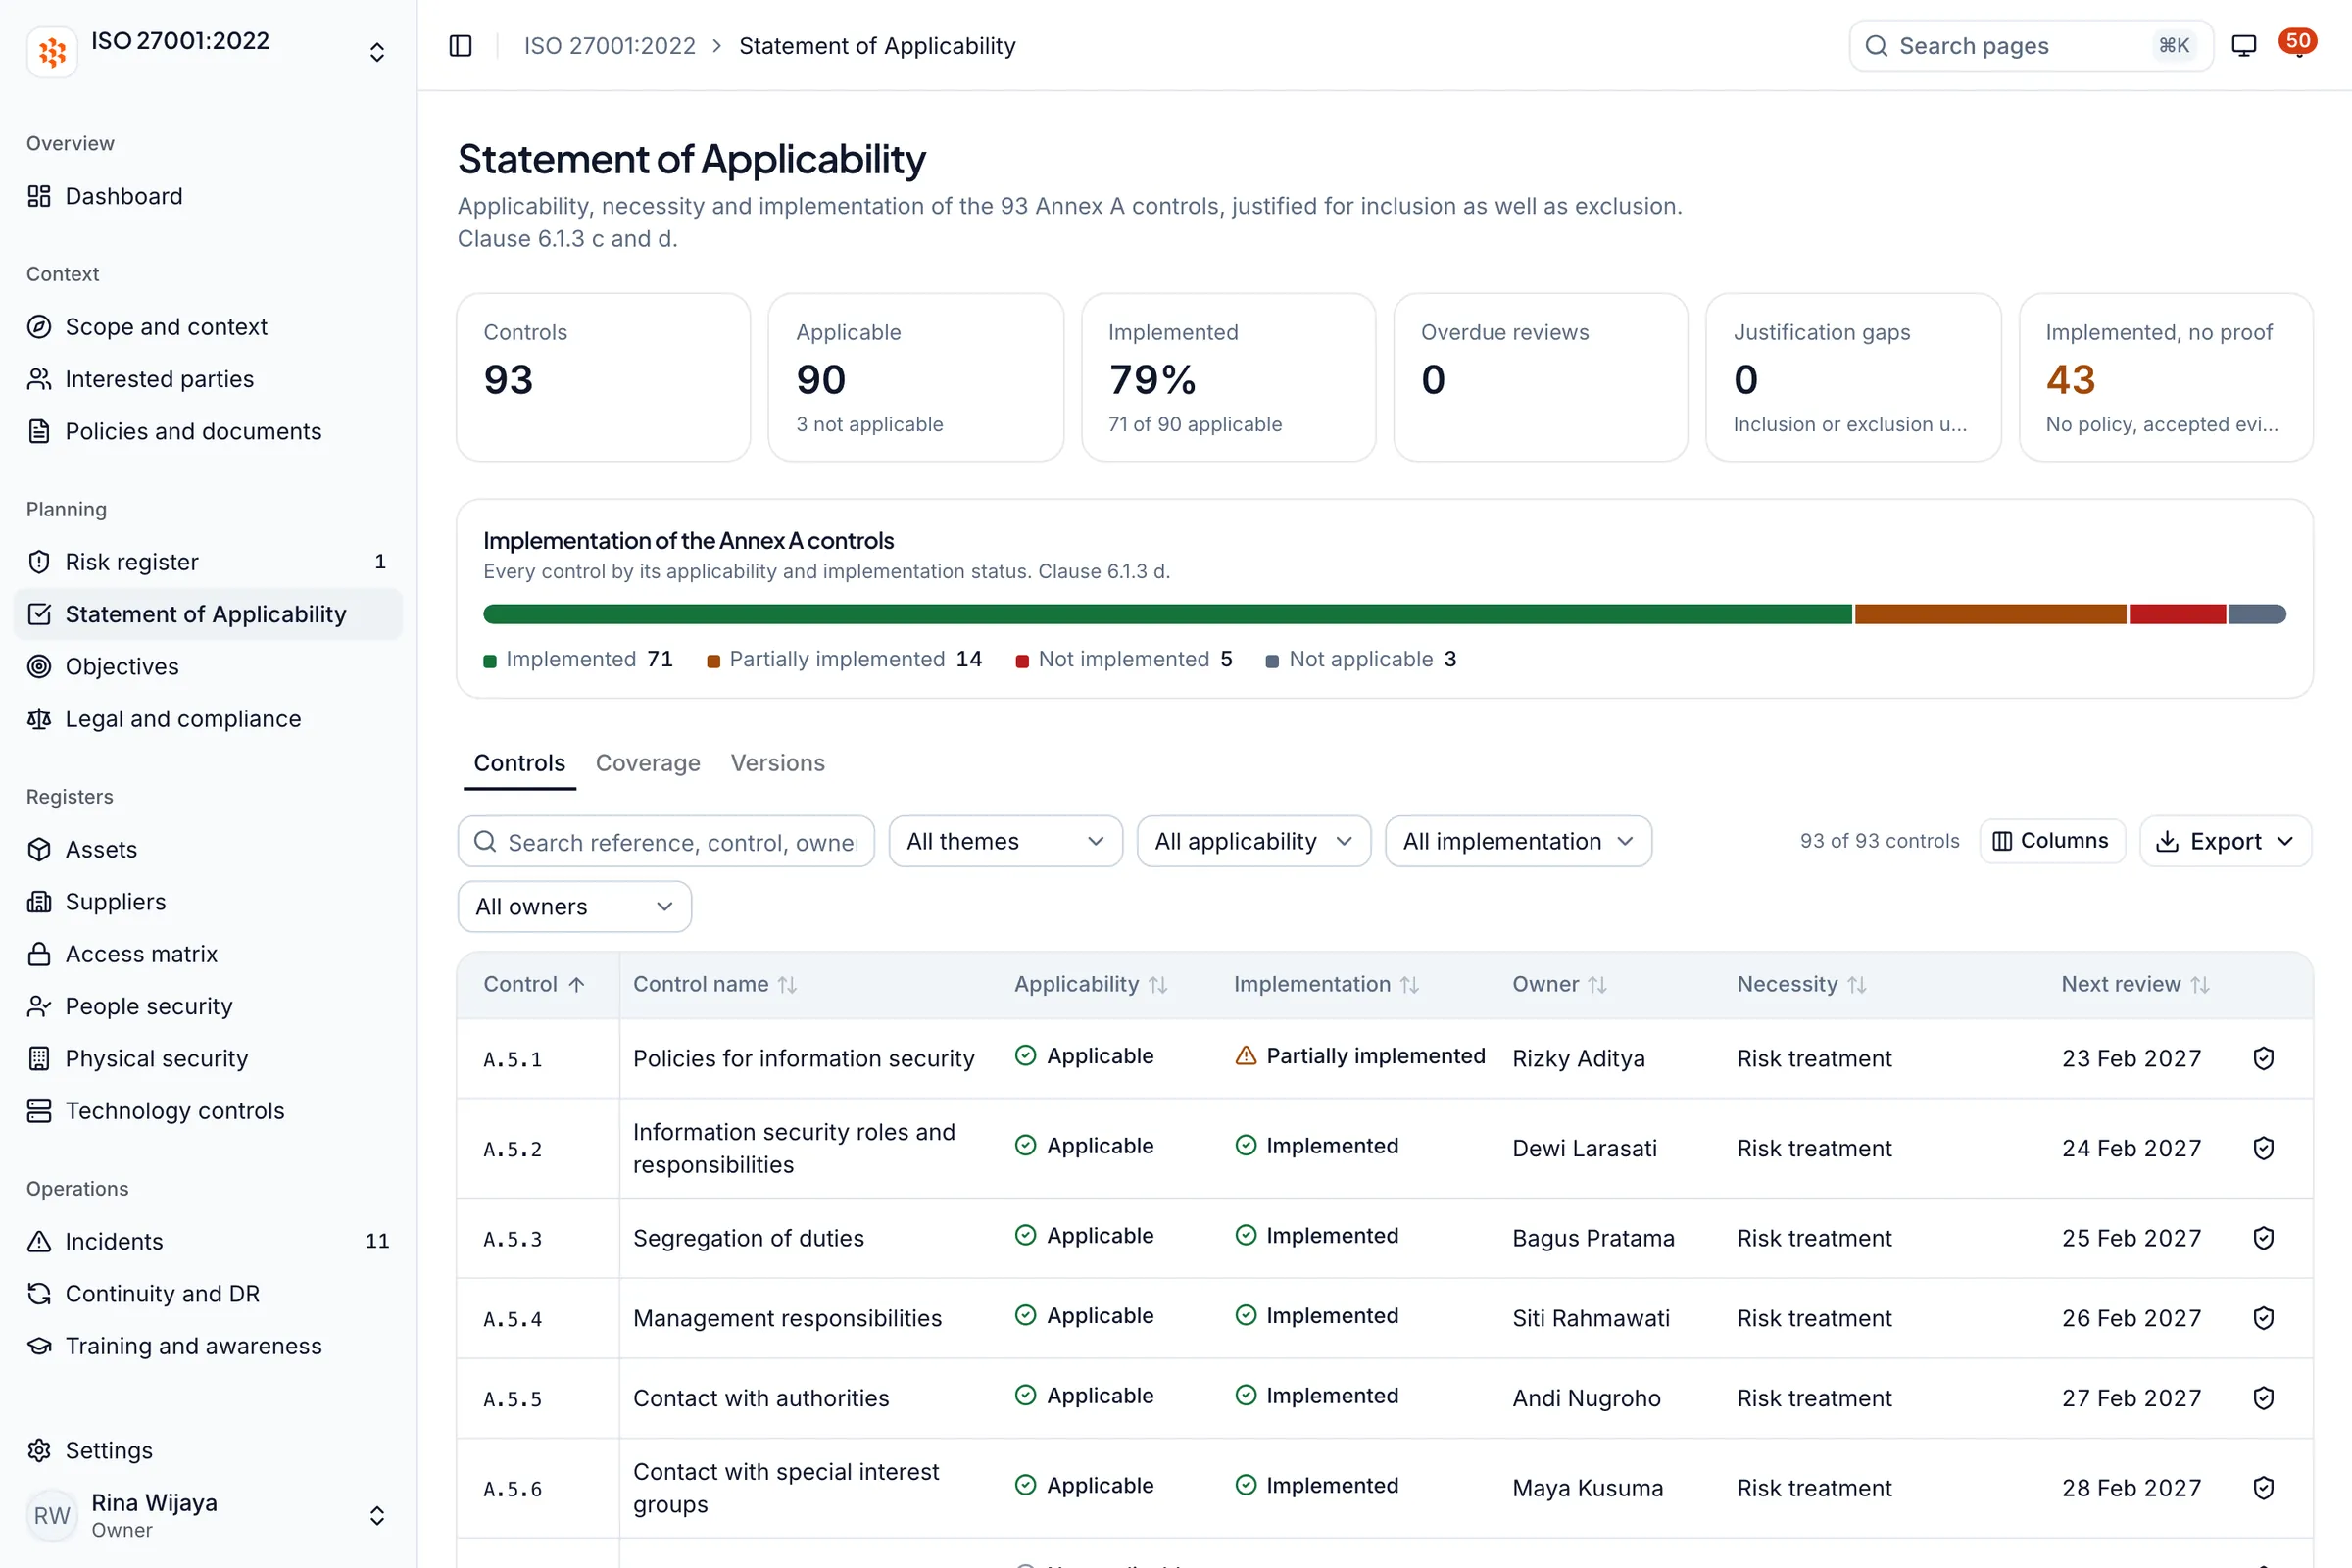
Statement of Applicability
93 kontrol Annex A dengan keberlakuan, status, pemilik, dan tanggal tinjauan.
- app.whitesec.one/soc2/control-matrix
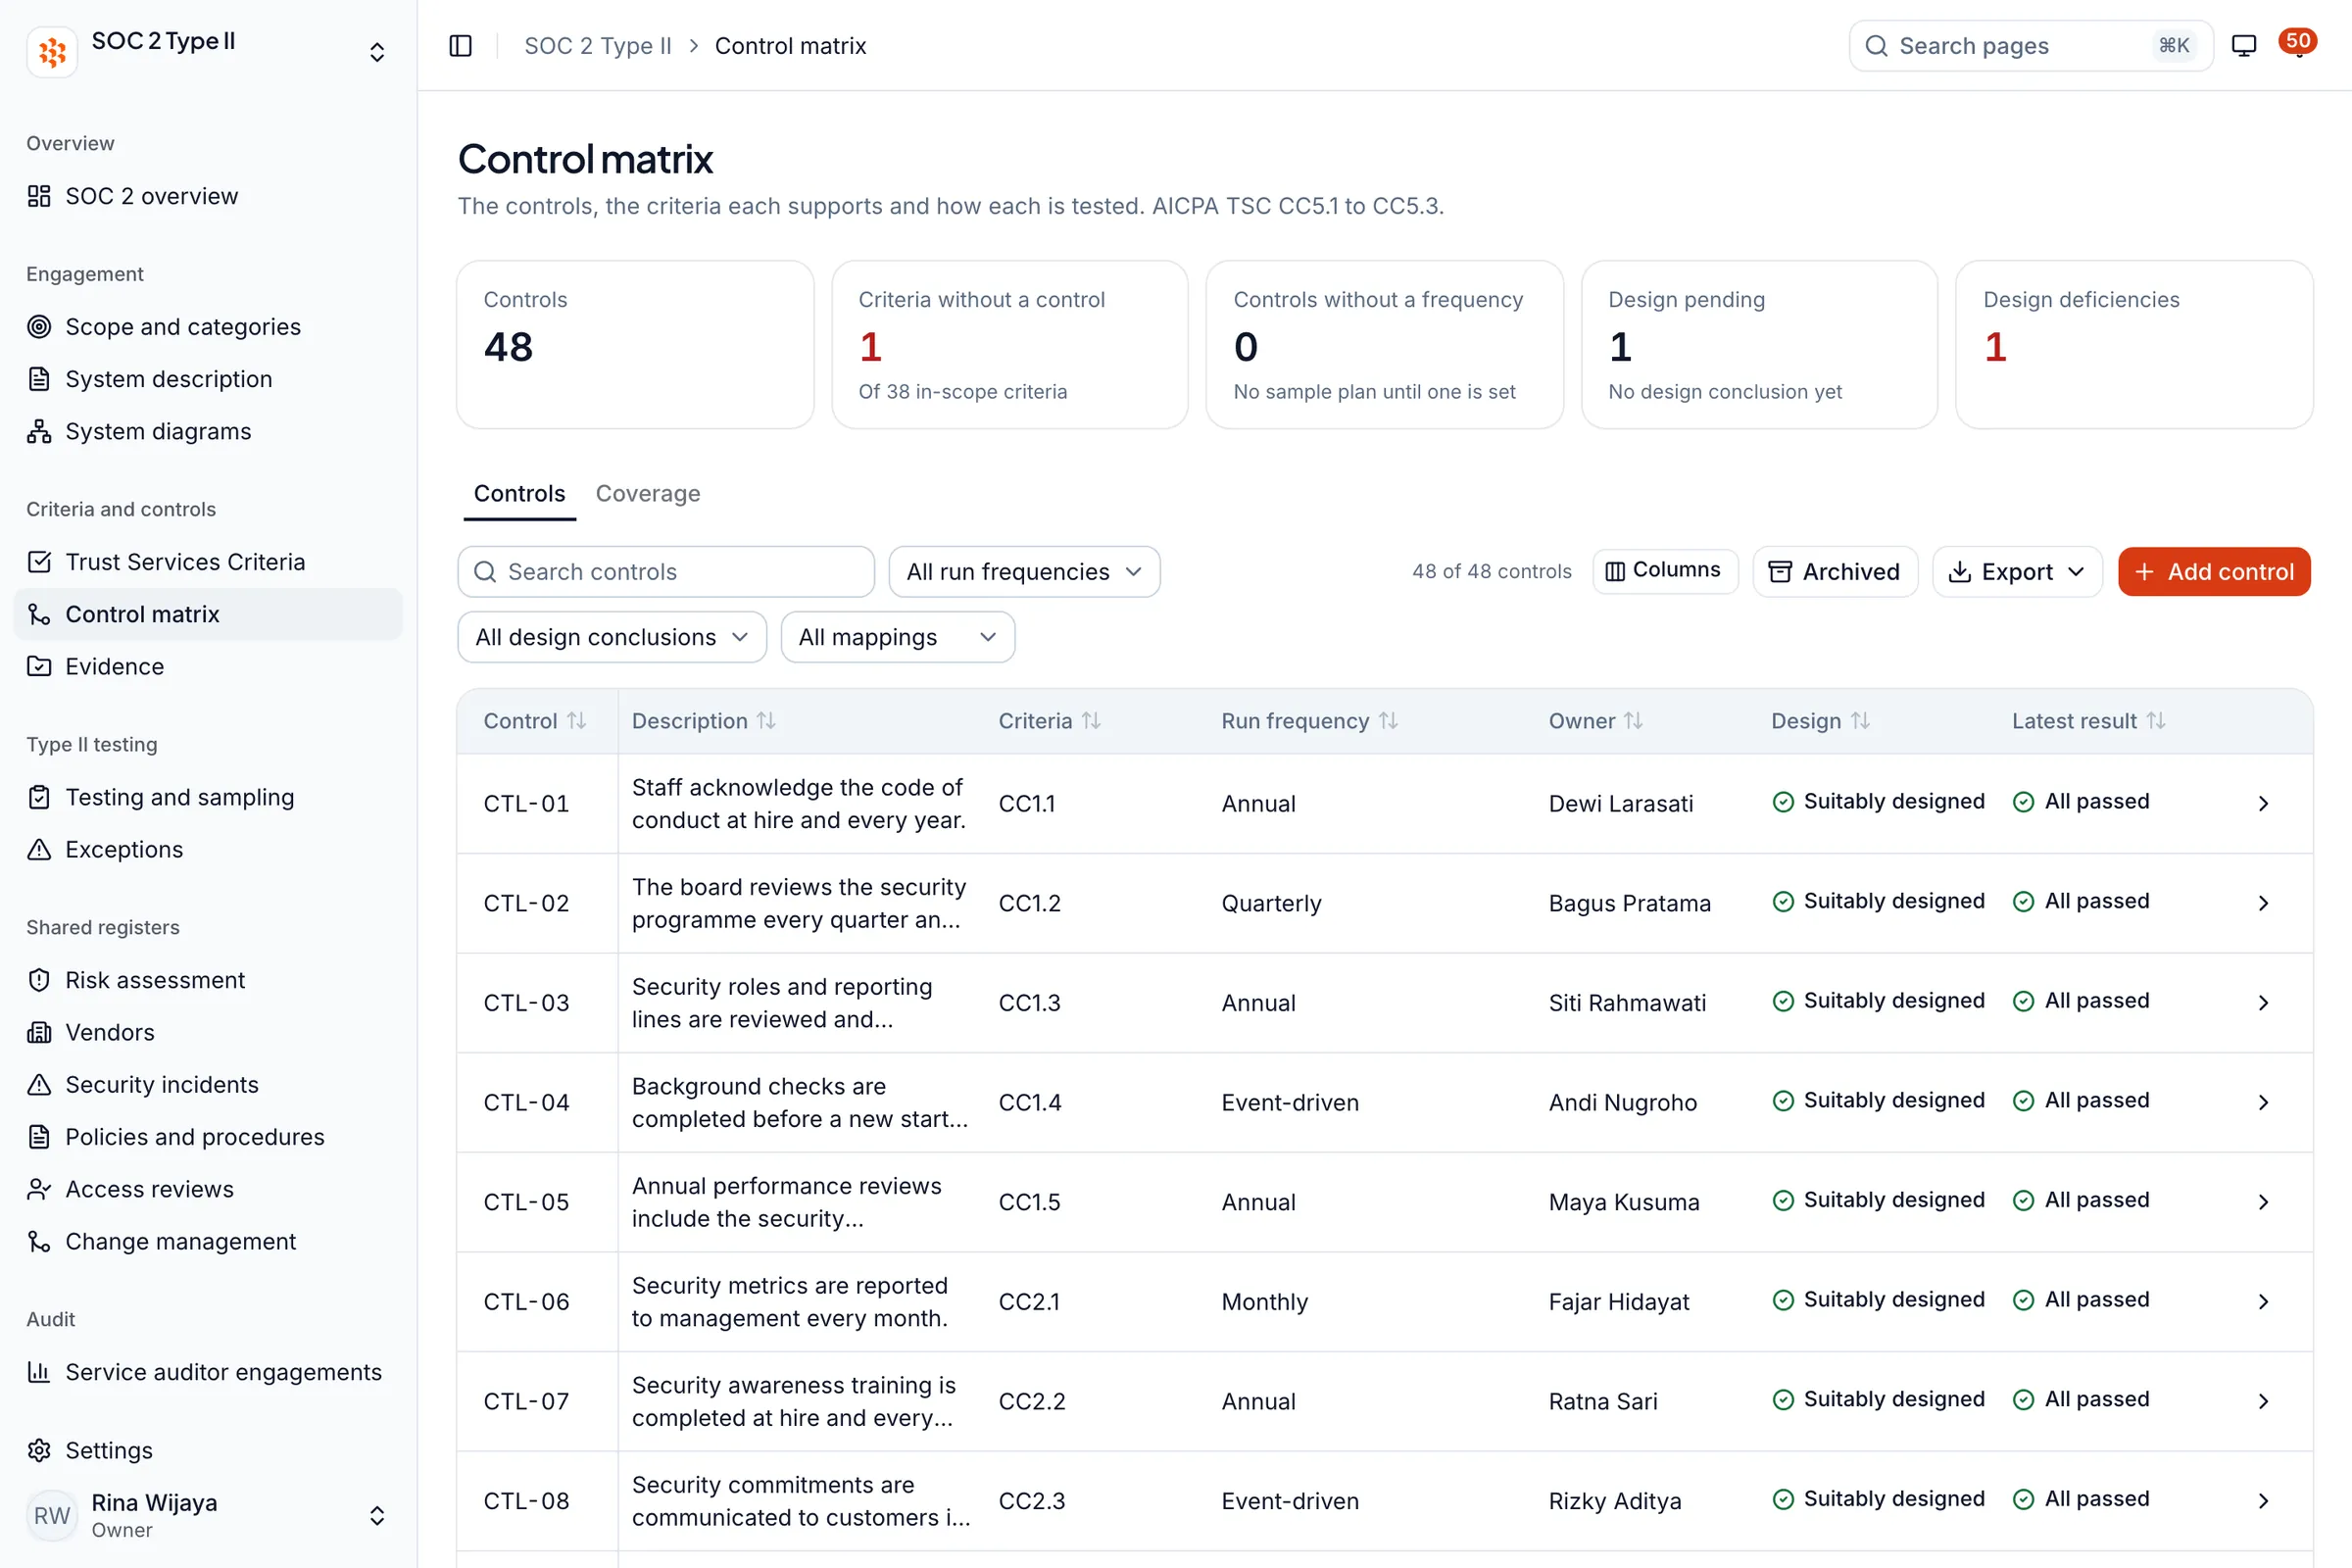
Matriks kontrol
Kontrol dipetakan ke kriteria, lengkap dengan frekuensi, pemilik, kesimpulan desain, dan hasil terbaru.
Tangkapan layar dashboard sungguhan dengan data contoh.
Pelanggan, pemasok, dan karyawan hanya melihat yang Anda publikasikan.
Trust Center
Halaman publik yang Anda terbitkan dari ruang kerja: sertifikasi, ringkasan kontrol, subprosesor, jawaban pertanyaan umum, dan dokumen yang dirilis atas permintaan.
Portal vendor
Pemasok menjawab asesmennya lewat tautan pribadi yang kedaluwarsa. Tanpa akun, dan jawabannya masuk ke register pemasok Anda.
Pelatihan dan awareness
Peserta membaca materi, mengerjakan kuis dalam bahasa Indonesia atau Inggris, dan menerima sertifikat penyelesaian, dengan hasil tercatat pada program.
Setiap orang hanya membuka dashboard yang diberikan kepadanya.
Akses dashboard mengikuti paket workspace dan masing-masing anggota, dan ditegakkan di server.
- Owner
- Menyiapkan workspace, mengundang anggota, dan menentukan dashboard yang boleh dibuka tiap orang.
- Editor
- Menambah, mengubah, menyetujui, dan mengarsipkan catatan di setiap dashboard yang dapat dibukanya.
- Auditor
- Membaca semuanya secara penuh dan mengekspor bukti. Mencatat pekerjaan audit, temuan, dan tindakan korektif, dan tidak mengubah hal lain.
- Viewer
- Hanya membaca. Email, nomor telepon, dan nama subjek data disamarkan oleh database.
Platform dan konsultan, bekerja di catatan yang sama.
Kami mempersiapkan Anda; badan independen yang menilai Anda. Platform adalah tempat persiapan itu disimpan.
- 01
Tentukan kerangka dan cakupan
Kita sepakati kerangka, batas ruang lingkup, dan tanggal bukti dibutuhkan oleh auditor, regulator, atau pelanggan.
- 02
Siapkan ruang kerja
Paket, anggota, dan tingkat aksesnya, supaya setiap orang hanya membuka yang seharusnya.
- 03
Isi catatan bersama
Risiko, kontrol, kebijakan, dan bukti dicatat bersama tim Anda dan konsultan Whitesec ID di dalam ruang kerja.
- 04
Audit internal sebelum audit eksternal
Audit internal dan tinjauan manajemen berjalan sebelum penilaian eksternal, agar Stage 1 atau pemeriksaan tidak membawa kejutan.
- 05
Penilaian independen
Badan sertifikasi terakreditasi atau auditor layanan independen Anda yang menilai. Mempersiapkan dan menyertifikasi tetap dipisahkan.
Kami sampaikan apa adanya, supaya Anda bisa merencanakan.
- Tidak menerbitkan sertifikat atau laporan SOC 2. Itu berasal dari badan sertifikasi terakreditasi dan auditor layanan independen Anda.
- Tidak terhubung ke atau memindai sistem Anda. Ia mencatat asesmen, bukti, dan status patch.
- Tidak menggantikan auditor atau pertimbangan Anda. Ia menyimpan catatan yang mereka periksa dalam bentuk yang dapat diuji.
- Tidak memberi janji lokasi hosting di halaman ini. Letak data dikonfirmasi bersama Anda saat penentuan ruang lingkup.
Dibangun oleh tim yang juga diaudit.
Whitesec ID, yang membangun dan mengoperasikan Whitesec One, bersertifikat ISO/IEC 27001 (diverifikasi SGS dengan akreditasi UKAS) dan terdaftar sebagai Penyelenggara Sistem Elektronik Lingkup Privat di Komdigi.
- Setiap workspace diisolasi di database dengan row-level security, dan sebuah pengujian menanam rekaman kenari untuk membuktikan satu workspace tidak dapat membaca workspace lain.
- Data pribadi disamarkan oleh database untuk tingkat akses Viewer yang hanya membaca.
- Perubahan pada catatan dicatat beserta siapa yang membuatnya dan kapan.
Sebelum Anda meminta demo
Lihat register Anda sendiri di Whitesec One.
Kami tunjukkan ruang kerja untuk kerangka yang Anda butuhkan bersama tim di Jakarta. Sudah menjadi klien? Masuk di app.whitesec.one.